Veri Sızıntısı mı, Yoksa Sadece Kahve mi? Bağlı Cihazlarınız Neden Kimlik Denetimlerine İhtiyaç Duyar?
Veri minimizasyonu ilkelerinin ve hedeflenmiş denetimlerin, denetlenmeyen cihazların ve otomatik süreçlerin aşırı veri çekmesini nasıl önlediğini öğrenin.
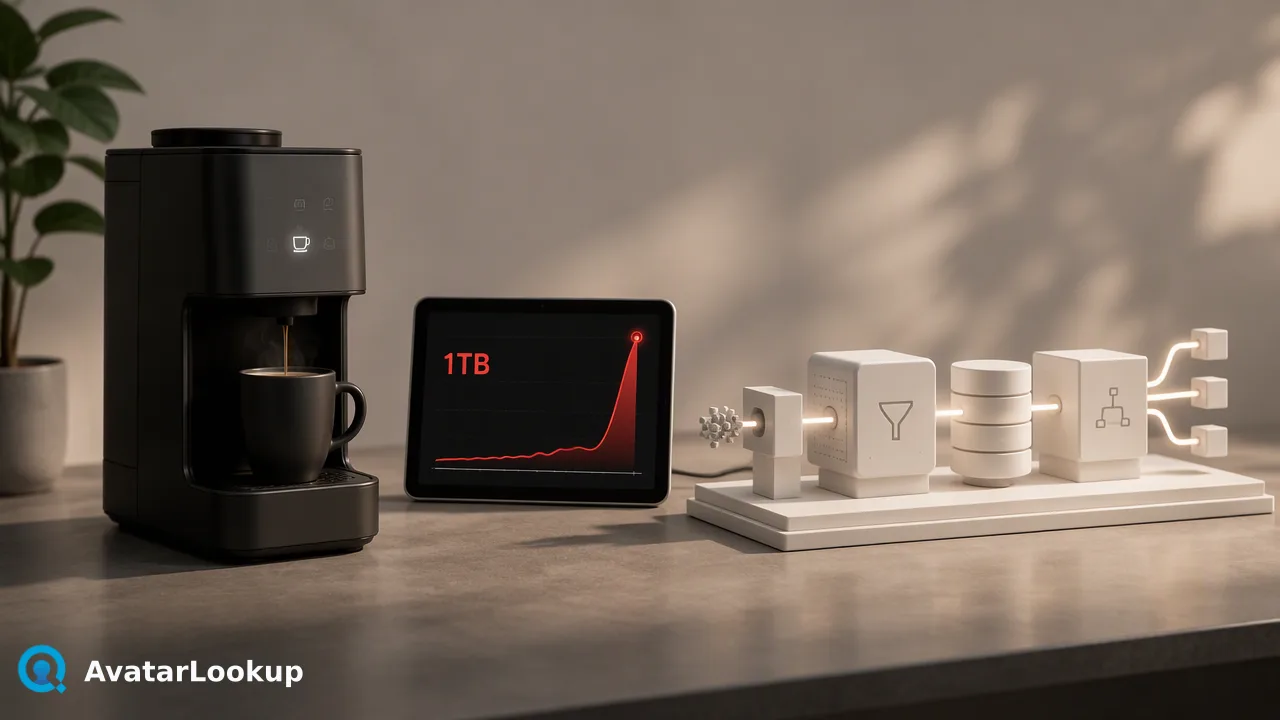
Bir kahve makinesinin 10 günde 1TB veri trafiği oluşturduğuna dair viral olay, denetlenmeyen cihazların operasyonel tehlikesini ve veri minimizasyonunun değerini gözler önüne seriyor.
Viral bir haber, ev tipi akıllı bir kahve makinesinin 10 gün içinde 1TB veri ürettiğini ortaya çıkardığında, bu durum denetlenmeyen bağlı sistemlerin gizli operasyonel risklerini vurguladı. Otomatik iş akışlarında, arka plan süreçleri ve veri hatları sessizce gereğinden fazla bilgi çekebilir, depolayabilir ve işleyebilir. Genel Veri Koruma Tüzüğü'nün (GDPR) 5(1)(c) maddesi kapsamında resmileştirilen veri minimizasyonu ilkesi, veri işlemenin yeterli, ilgili ve kesinlikle gerekli olanla sınırlı kalması gerektiğini şart koşar. Düzenli kimlik ve veri denetimleri yapmak, teknik ekiplerin kaynak şişkinliğini belirlemesine, aşırı veri çekmekten kaçınmasına ve otomatik sorguları bilinçli, kapsamı belirlenmiş tanımlayıcılar etrafında yapılandırmasına yardımcı olur.
1TB'lık Uyandırma Çağrısı
Bir BT uzmanının, ebeveynlerinin akıllı kahve makinesinin 10 günde 1TB ağ trafiği oluşturduğunu keşfettiği yaygın olarak paylaşılan olay, sistem görünürlüğü konusunda keskin bir ders sunuyor. Soruşturma, devasa hacmin internetin geneline sızmaktan ziyade, yerel erişim noktasını doyuran bir cihaz hatasından kaynaklandığını gösterse de, bu senaryo denetlenmeyen bağlı bir cihazın kaynakları ne kadar kolay bir şekilde sessizce tekeline alabileceğini kanıtlıyor.
İş ortamlarında, otomatik veri hatları genellikle aynı kontrolsüz davranışı sergiler. Otomatik süreçler, tekrarlayan veri çekme işlemleri ve arka plan zenginleştirme betikleri haftalarca fark edilmeden çalışabilir. Bu süreçler, hedeflenmiş sorgu parametreleri veya katı trafik eşikleri olmadan çalıştığında operasyonel şişkinlik yaratırlar. Denetlenmeyen veri girişi ağ kapasitesini tüketir, veritabanı hacimlerini şişirir ve uyumluluk durumlarını karmaşıklaştırarak bağlı uç noktaların düzenli denetimlerine olan pratik ihtiyacı pekiştirir.
Dijital İş Akışlarında Veri Şişkinliği
Fiziksel IoT yapılandırma hatalarından kurumsal veri hatlarına geçiş doğrudan gerçekleşir. İletişim veritabanları, CRM hatları ve otomatik sorgulama kuyrukları sıklıkla gereksiz kayıtlar ve güncelliğini yitirmiş profil parametreleri biriktirir. Gereksiz öznitelikleri çekmek veya net bir operasyonel gereklilik olmaksızın tüm iletişim listeleri üzerinde geniş kapsamlı zenginleştirme taramaları yapmak, altyapı kaynaklarını israf eder ve yönetişim yükünü artırır.
Gereksiz birikimi önlemek için düzenleyici çerçeveler, mimari kısıtlama konusunda katı gereklilikler belirler. GDPR Article 5 (Regulation (EU) 2016/679) kapsamında, kişisel veriler işlendikleri amaçlarla bağlantılı olarak yeterli, ilgili ve gerekli olanla sınırlı olmalıdır. Veri minimizasyonu ilkelerini uygulamak, sistem mimarlarının gelen her tanımlayıcıyı değerlendirmesini gerektirir. Ekipler, bir iş akışının gerçekten sürekli güncellemelere mi yoksa sadece genel profil kullanılabilirliğinin tek seferlik doğrulanmasına mı ihtiyaç duyduğunu belirlemelidir.
Otomatik Veri Hatları İçin Denetimlerin Yapılandırılması
Otomatik hatların denetimini yapmak, arka plan entegrasyonlarının iletişim verilerini nasıl talep ettiğini, depoladığını ve yenilediğini incelemeyi gerektirir. Kuruluşlar, entegrasyonların ucu açık sorgular çalıştırmasına izin vermek yerine, yapılandırılmış değerlendirme kriterleri uygulayabilir:
Yük Kapsamlandırma: Dahili depolama şemalarının ham ve ilgisiz meta verileri kaydetmek yerine yalnızca temel öznitelikleri aldığından emin olmak için gelen API yanıtlarını inceleyin.
Sıklık Kalibrasyonu: Otomatik çalıştırmaların eski tekrarlayan zamanlamalar yerine aktif operasyonel iş akışlarıyla uyumlu olduğunu doğrulamak için planlanmış toplu işleri denetleyin.
Tanımlayıcı Disiplini: Doğrulanmamış dizinleri sorgulamak yerine, harici sorguları doğrulanmış hesap tanımlayıcıları veya bilinen girdilerle sınırlandırın.
Hatları bu standartlara göre denetlemek, pasif birikimi azaltır ve alınan her veri noktasının aktif, tanımlanmış bir amaca hizmet etmesini sağlar.
Hedeflenmiş Analiz ile Veri Tüketimini Optimize Etme
İletişim verisi iş akışlarında veri minimizasyonunu uygulamak, ayrım gözetmeksizin zenginleştirme yerine belirli analitik görevler için yapılandırılmış araçları seçmek anlamına gelir. AvatarLookup gibi platformlar, profil veya kimlik doğrulaması yerine, mevcut bir görseli veya desteklenen bir tanımlayıcıyla ilişkili herkese açık avatarı analiz ederek iletişim verisi iş akışları için algoritmik portre öznitelikleri sağlar.
Ekipler, teknik entegrasyonları mevcut görsel varlıklar için Görsel profil analizi ile başlatarak yapılandırabilir; burada görsel öznitelikleri algoritmik tahminler olarak döndürülür. Yalnızca bir hesap tanımlayıcısı mevcut olduğunda, desteklenen hizmetlerdeki gerçek zamanlı tekil sorgular, anlık herkese açık avatar sinyalleri sağlar. Daha büyük veri kümeleri için, dosya yükleme yoluyla asenkron toplu işleme, senkron kanalları aşırı yüklemeden planlanmış incelemeleri gerçekleştirir.
| Entegrasyon Türü | Birincil Operasyonel Rol | İşleme Modeli |
|---|---|---|
| Görsel profil analizi | Sağlanan bir görselden görsel öznitelikleri değerlendirir | Senkron çok parçalı yükleme |
| WhatsApp profil fotoğrafı analizi | Belirli hesaplar için herkese açık avatar sinyallerini kontrol eder | Gerçek zamanlı tekil kontrol |
| Toplu Profil Görevleri | Planlanmış listeleri biçimlendirilmiş dosyalar aracılığıyla işler | Asenkron toplu görev |
Analiz kapsamını hassas bir şekilde seçmek, kuruluşların veritabanlarını yalın tutmalarına yardımcı olur ve israf içeren aşırı veri çekmeyi önler.
SSS
Veri koruma düzenlemeleri kapsamında veri minimizasyonu ilkesi nedir?
Veri minimizasyonu, GDPR Article 5 (Regulation (EU) 2016/679) kapsamında oluşturulmuş temel bir yönetişim standardıdır. Kişisel veri işlemenin yeterli, ilgili ve belirtilen operasyonel amaç için kesinlikle gerekli olanla sınırlı olmasını gerektirir. Bu standardı uygulamak, otomatik hatların yalnızca iş akışı için gerekli tanımlayıcıları toplamasını sağlar.
Kuruluşlar otomatik süreçlerde aşırı veri çekmeyi nasıl tespit edebilir?
Kuruluşlar, sorgu kapsamlarını, yük içeriklerini ve arka plan ağ trafiğini denetleyerek aşırı veri çekmeyi ortaya çıkarabilir. Ekipler, görevlerin tekil kontroller yeterliyken geniş demografik yığınlar çekip çekmediğini veya uç noktaların belirli herkese açık sinyaller yerine gereksiz profil alanlarını alıp almadığını belirlemek için otomatik rutinleri gözden geçirmelidir.
Neden tekil sorgular ile toplu işleme arasında ayrım yapılmalıdır?
İşleme modunu operasyonel gereksinimlerle eşleşecek şekilde seçmek, gereksiz veri birikimini önler. Gerçek zamanlı tekil tanımlayıcı sorguları anlık, hedeflenmiş doğrulama görevlerini desteklerken, asenkron toplu işleme planlanmış, büyük ölçekli iş akışlarını yönetir. Talep biçimini mevcut operasyonel ihtiyaçlarla uyumlu hale getirmek, sistem hijyenini destekler ve gereksiz tüketimi sınırlar.
Daha Fazla Bilgi Edinin
İş akışınızdaki bir sonraki adımla uyumlu ürün bilgilerini seçin.