产品指南
什么是联合身份管理?现代企业指南
了解联合身份管理 (FIM) 的工作原理、安全优势,以及它与业务工作流中公共资料数据检索的区别。
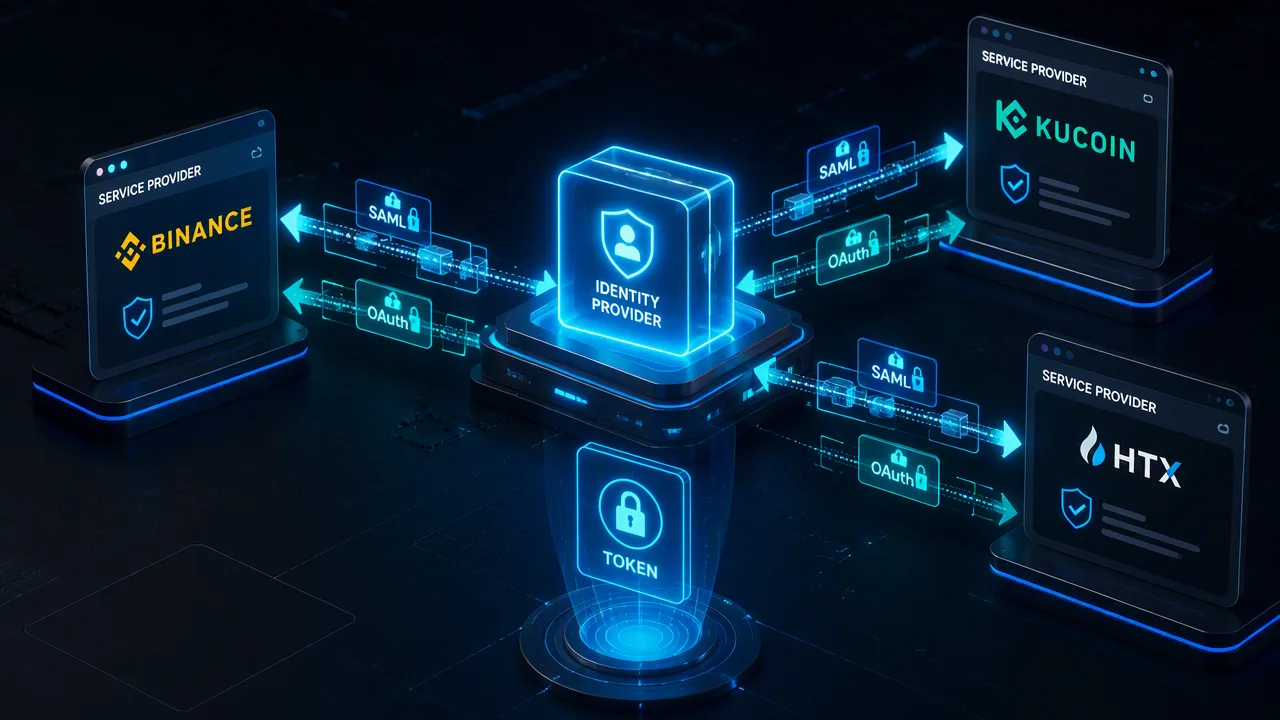
本文概述了联合身份管理 (FIM),解释了信任协议和标准化协议如何支持集中式身份验证,以及 FIM 与公共资料数据检索之间的区别。
联合身份管理 (FIM) 是一种框架,旨在帮助用户使用一组凭据访问多个服务。通过在身份提供商和服务提供商之间建立信任协议,FIM 减少了登录阻力并支持集中式身份验证。这种方法有助于组织最大限度地降低因在不同平台间管理分散、冗余的用户凭据而带来的风险。
理解联合身份管理
联合身份管理 (FIM) 是现代数字生态系统的基础策略,旨在帮助用户在多个应用程序之间切换,而无需为每个应用单独管理账户。FIM 的核心在于两个主要实体之间建立的信任协议:身份提供商 (IdP) 和服务提供商 (SP)。 身份提供商是负责验证用户身份并存储其核心身份信息的集中式实体。服务提供商是依赖 IdP 在授予访问权限前验证用户身份的外部应用程序、软件或服务。 例如,员工可以使用一套企业凭据访问电子邮件客户端、人力资源门户和项目管理工具。各应用程序无需独立验证用户,而是统一委托给中央 IdP。该框架有助于组织在保持对内部系统控制的同时,在分布式服务网络中提供无缝的用户体验。
核心机制:FIM 的工作原理
联合身份管理的操作基础是身份提供商与服务提供商之间的一种安全通信过程,通常被称为“握手”。当用户尝试访问某项服务时,SP 不会要求输入密码,而是将用户的请求重定向到受信任的 IdP。 随后,IdP 会提示用户输入凭据(或验证现有的活跃会话)并对用户进行身份验证。一旦验证通过,IdP 将生成一个包含必要身份断言的安全令牌,并将其发送回 SP。SP 验证该令牌后,即授予用户访问应用程序的权限。 这种握手过程通过促进身份信息安全交换的标准协议实现。常见协议包括企业环境中广泛使用的安全断言标记语言 (SAML);处理授权和访问委派的 OAuth;以及在 OAuth 框架之上增加身份层的 OpenID Connect。这些标准化协议确保了不同系统无论底层架构如何,都能进行安全通信。
对业务安全和用户体验的益处
实施 FIM 为 IT 部门和最终用户带来了显著的运营优势。从用户体验的角度来看,FIM 通过消除在不同平台间使用多个密码的需求,减少了登录阻力。用户花费在找回丢失密码和浏览登录屏幕上的时间更少,这有助于提高生产力并减少挫败感。 从安全角度来看,集中式身份管理通过减少分散用户凭据的攻击面来提高安全性。当用户被迫在多个服务提供商处创建账户时,他们往往会重复使用密码。如果某个服务提供商发生数据泄露,这些重复使用的凭据可能会被利用来访问其他系统。 通过将身份验证整合到单一、高度安全的身份提供商中,组织限制了敏感凭据的存储位置。这种集中化还使 IT 团队能够更轻松地在所有连接的服务中同时强制执行强身份验证策略,例如多因素身份验证 (MFA)。
区分身份验证与资料数据
虽然联合身份管理处理严格的身份验证过程,但组织通常会使用其他工具来收集有关用户或联系人的背景信息。区分身份验证与检索公共资料信号至关重要。 身份验证用于确认身份并授予访问权限。相比之下,公共资料信号提供辅助背景信息,例如检查与电话号码或电子邮件地址关联的头像可用性。 AvatarLookup 等平台通过检查公共头像的可用性来支持联系人数据工作流。单次检查支持 WhatsApp、Gmail、Yandex 和 Mail.ru 等平台,而批量任务可处理包含多达 100,000 条条目的文件,支持的来源包括 Telegram、Viber、LINE、Zalo 和 MAX。这些检查的核心结果区分了头像可用、无头像和未确定三种状态。然而,这些信号仅供参考。
常见问题解答
FIM 如何为组织提供安全保障?
集中式身份管理通过减少与分散用户凭据相关的攻击面来提供安全保障。身份验证由专门的身份提供商处理,而非由多个应用程序分别存储密码,这限制了易受攻击的凭据存储库数量。
SAML 和 OAuth 等协议在 FIM 中起什么作用?
SAML、OAuth 和 OpenID Connect 等标准协议促进了身份信息的安全交换。它们提供了身份提供商和服务提供商进行通信并执行身份验证握手所需的标准化规则和格式。