Рекомендации по продукту
Федеративное управление идентификацией: практическое руководство для бизнес-процессов
Узнайте, как внедрение федеративного управления идентификацией и сигналы публичных аватаров помогают командам упростить проверку контактных данных.
Узнайте, как внедрение федеративного управления идентификацией централизует доступ и как сигналы публичных аватаров помогают командам проверять контактные данные на разрозненных платформах.
Федеративное управление идентификацией (FIM) упрощает доступ пользователей: один набор учётных данных работает на нескольких платформах, что снижает усталость от паролей и поддерживает централизованную безопасность. Основной механизм — соглашения о доверии между поставщиками удостоверений и поставщиками услуг, обеспечивающие единый вход в разрозненные приложения. В бизнес-процессах эту централизованную систему дополняют инструменты, предоставляющие сигналы публичных аватаров и атрибуты профилей. Такие платформы, как AvatarLookup, позволяют командам эффективно проверять контактные данные и управлять ими в мессенджерах и почтовых сервисах. Подтверждая доступность публичных аватаров, организации получают вспомогательные сигналы профилей, которые поддерживают процессы проверки контактных данных и помогают вести точные записи наряду с более широкими стратегиями внедрения федеративного управления идентификацией.
Что такое федеративное управление идентификацией
Современные бизнес-процессы опираются на беспрепятственный доступ к множеству приложений, и именно здесь внедрение федеративного управления идентификацией становится критически важным. Эта система централизует управление идентификацией, позволяя пользователям пройти аутентификацию один раз и получить доступ к различным взаимосвязанным системам без создания новых паролей для каждого сервиса. Архитектура опирается на установленные соглашения о доверии между поставщиками удостоверений, которые аутентифицируют пользователя, и поставщиками услуг, которые предоставляют доступ к своим ресурсам. Сокращая количество учётных данных, которыми должны управлять пользователи, организации снижают трудности при входе и улучшают общий пользовательский опыт. Централизация процессов аутентификации также повышает безопасность, сводя к минимуму поверхность атаки, связанную с множеством защищённых паролями аккаунтов. Администраторы могут управлять политиками доступа из единой точки контроля, упрощая административные процедуры. Хотя эта система отвечает за аутентификацию и авторизацию, организациям часто нужны дополнительные методы проверки контактных данных, связанных с этими учётными записями пользователей, во внешних каналах коммуникации, чтобы внутренние справочники соответствовали достижимым внешним идентификаторам.
Роль сигналов публичных профилей в процессах идентификации
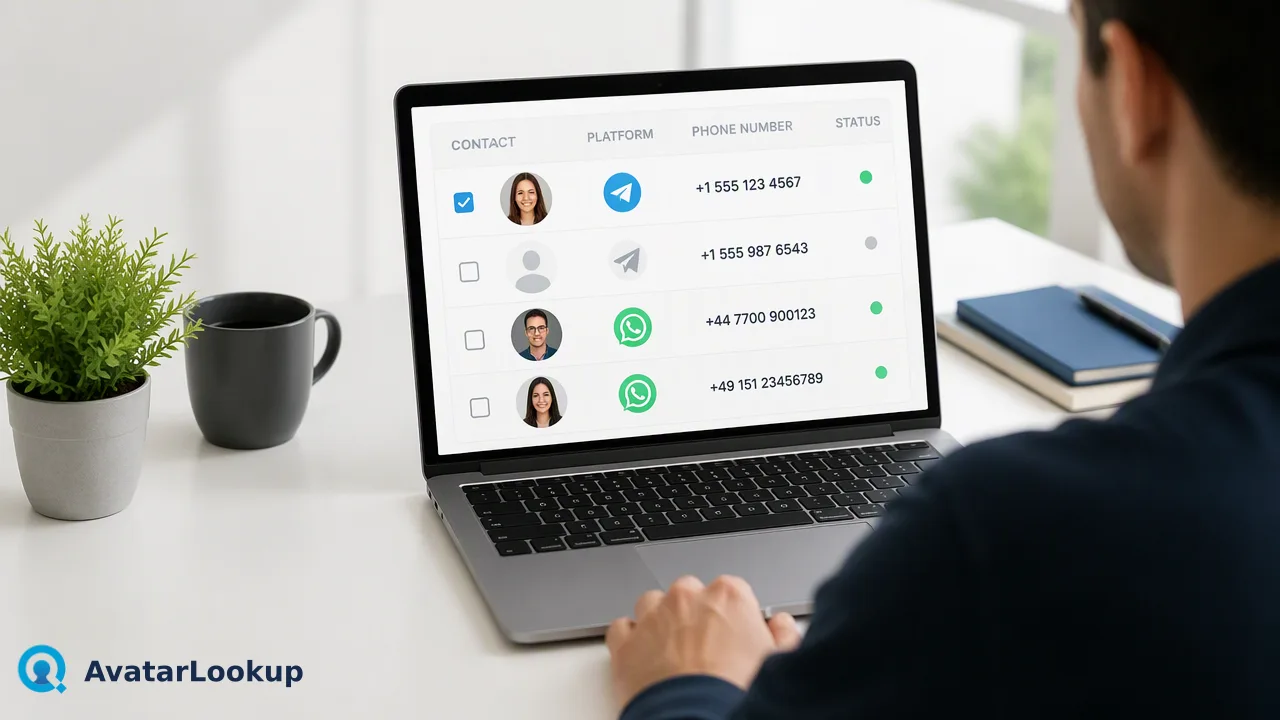
Если централизованная аутентификация управляет внутренним доступом, то организациям также необходимо проверять внешние контактные данные. AvatarLookup — специализированная платформа обнаружения публичных аватаров для команд, которым нужно проверять поддерживаемые идентификаторы аккаунтов в процессах работы с контактными данными. Проверяя доступность публичных аватаров, команды могут собирать вспомогательные сигналы профилей для процессов гигиены данных. Одиночные проверки поддерживают такие платформы, как WhatsApp, Gmail, Yandex и Mail.ru. Когда организация запрашивает номер телефона или адрес email, система возвращает сигнал публичного аватара, указывающий, связано ли с этим идентификатором публично видимое изображение на поддерживаемой платформе. Эти сигналы дают командам контекст для списков контактов, помогая классифицировать и проверять записи по наличию аватара. Встраивание таких проверок в более широкие процессы управления данными позволяет организациям поддерживать порядок в справочниках, дополняя внутреннюю безопасность, которую обеспечивает внедрение федеративного управления идентификацией, видимостью внешних контактных данных.
Алгоритмические оценки и интерпретация данных
При проверке сигналов публичных аватаров командам необходимо понимать природу возвращаемых данных. AvatarLookup предоставляет признаки внешности, такие как внешне выраженный пол, возрастной диапазон, цвет волос, особенности тона кожи или этническая принадлежность по внешности. Эти данные являются алгоритмическими оценками по изображению аватара и служат вспомогательным ориентиром для процессов работы с контактными данными. Организации могут использовать эти алгоритмические оценки во внутренних процессах проверки, но должны правильно их интерпретировать. Помимо основного вывода об аватаре, платформа также может возвращать публичные поля конкретного источника, доступные для запрошенного аккаунта. Рассматривая эти признаки как дополнительный контекст, команды могут ответственно использовать сигналы публичных профилей в процессах работы с контактными данными, не преувеличивая достоверность алгоритмических результатов.
Проверка контактных данных как операционный процесс
Чтобы эффективно обрабатывать большие объёмы контактных данных, команды могут использовать асинхронную массовую обработку. AvatarLookup поддерживает массовые задачи для WhatsApp, Telegram, Viber, LINE, Zalo, MAX, Gmail, Yandex и Mail.ru. Организации могут загрузить массовый файл, содержащий до 500 000 записей, при условии что размер файла не превышает 20 МБ, а формат — CSV или TXT. В ходе обработки система проверяет поддерживаемые идентификаторы мессенджеров и email, сохраняя однозначные выводы об аватаре отдельно от недопустимых, неудачных или неопределённых строк. Основные результаты различают состояния «Аватар доступен», «Нет аватара» и «Не определено». Командам следует учитывать, что результат «Нет аватара» не означает, что аккаунта не существует, а результат «Не определено» не является отрицательным. Распределяя записи по этим отдельным статусам, организации могут систематически проверять справочники контактов, приоритизировать последующие действия и поддерживать высокие стандарты гигиены данных во всех рабочих процессах.
Организация процессов гигиены данных
Эффективное управление контактными данными требует структурированных процессов, которые органично вписываются в существующие бизнес-операции. Внедряя обнаружение публичных аватаров, команды создают стандартизированный метод проверки идентификаторов аккаунтов перед началом рассылок или обновлением внутренних баз данных. Используя сигналы публичных профилей конкретного источника, организации могут добавлять доступные публичные поля к своим записям, расширяя контекст, доступный операционным командам. Такой структурированный подход позволяет подразделениям сегментировать списки контактов по наличию аватара или определённых публичных атрибутов. Например, записи со статусом «Аватар доступен» можно направлять в одну очередь проверки, а записи со статусом «Не определено» — в другой административный процесс. Опираясь на конкретные результаты AvatarLookup, компании могут выстраивать предсказуемые и воспроизводимые процедуры гигиены данных. Такая систематическая классификация помогает лучше распределять ресурсы, позволяя командам сосредоточиться на хорошо задокументированных записях контактов и сохранять чёткий журнал аудита публичных сигналов, полученных в ходе проверки.
Согласование внешних сигналов с внутренними системами
Интеграция внешних сигналов публичных аватаров с внутренними справочниками повышает общую пользу от внедрения федеративного управления идентификацией. Если федеративная система управляет доступом и аутентификацией, то внешние сигналы обеспечивают постоянную видимость состояния связанных контактных идентификаторов. Команды могут периодически запускать массовые проверки аватаров по своим базам пользователей, чтобы убедиться, что сохранённые номера телефонов и адреса email по-прежнему связаны с публичными профилями на поддерживаемых платформах. Такое согласование помогает организациям выявлять расхождения между внутренними записями и данными внешних платформ. Если ранее доступный аватар переходит в состояние «Не определено», администраторы могут пометить запись для ручной проверки. Постоянно отслеживая эти публичные поля конкретного источника, компании сохраняют актуальное понимание своих контактных данных. Такой проактивный подход к гигиене данных помогает операционным командам работать с самыми актуальными вспомогательными ориентирами и выстраивать более эффективные коммуникационные стратегии во всей организации.
Часто задаваемые вопросы
Как FIM повышает безопасность бизнес-приложений?
Внедрение федеративного управления идентификацией централизует аутентификацию через доверенных поставщиков удостоверений. Обеспечивая единый вход в разрозненные приложения, оно сокращает количество паролей, которыми должны управлять пользователи, тем самым снижая усталость от паролей и риск атак с использованием учётных данных. Такой централизованный контроль позволяет администраторам поддерживать единые политики безопасности, эффективно отслеживать журналы доступа и упрощать процедуры подключения и отключения сотрудников во всей инфраструктуре организации.
Как командам интерпретировать алгоритмические оценки внешности?
Такие признаки внешности, как внешне выраженный пол, возрастной диапазон, цвет волос, особенности тона кожи или этническая принадлежность по внешности, являются алгоритмическими оценками по изображению аватара. Командам следует рассматривать эти данные исключительно как вспомогательный ориентир для внутренних процессов проверки контактных данных. Они дают дополнительный контекст при классификации идентификаторов аккаунтов и управлении ими, а не служат окончательными демографическими фактами.
Как организации выполняют массовую проверку контактных данных?
Организации могут использовать асинхронную массовую обработку для проверки больших объёмов идентификаторов. AvatarLookup позволяет командам загрузить файл CSV или TXT, содержащий до 500 000 записей и размером до 20 МБ. Система обрабатывает такие файлы и возвращает основные результаты — «Аватар доступен», «Нет аватара» или «Не определено» — для таких платформ, как Telegram, Viber, LINE, Zalo, MAX, WhatsApp, Gmail, Yandex и Mail.ru.